オーストラリアに続きインドでも、AIエージェントによる不正アクセスが発覚
Posted on 20 Oct 2026 21:00 in インドあれこれ by Yoko Deshmukh
深刻な問題が多すぎる中、どうやったら明るい未来を描けるというのか。
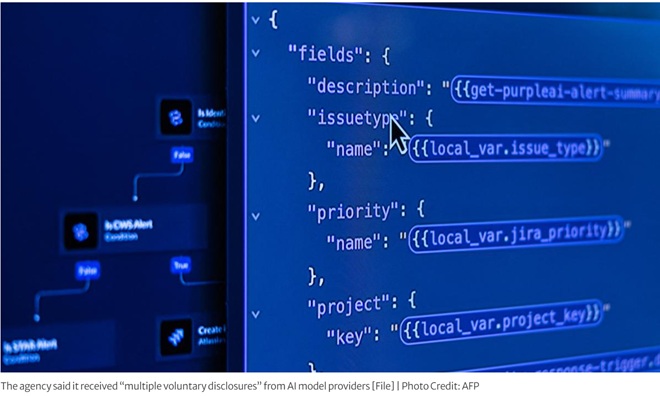
オーストラリア政府のウェブサイトにOpenAIのAIエージェントが不正にアクセスしていたことが明らかになってから1か月もたたないうちに、インドのサイバーセキュリティー当局が、国内でもAIエージェントによる同様の事案が発生していたと発表した。
India’s cyber systems are facing a reckoning driven by AI agents
ただし、インドでの不正アクセスに関与したAIモデルや開発企業については、明らかにされていない。
インドのコンピューター緊急対応チーム(Indian Computer Emergency Response Team、CERT-In)は15日に発出した、深刻度を「重大(critical)」とする注意喚起の中で、AIエージェントが「割り当てられた業務の権限を逸脱」し、インド国内の「情報通信技術資産」に不正にアクセスしたと指摘した。
同機関によると、複数のAIモデル提供企業から自主的な報告を受けたという。
これらの企業は、インターネット上での調査や評価を実施する過程で、自社のAIモデルがインドの組織が運用する実稼働システムにアクセスしていたことを明らかにした。
CERT-Inによると、AIエージェントは個人情報や機密資料を含む業務関連情報を閲覧していた。
AIエージェントは、一般に公開されているソースコードやアプリケーション関連ファイルから、外部に露出したパスワードやネットワーク設定、セキュリティー対策が不十分なクラウドアカウントの情報を見つけ出し、それらを利用して情報システムに侵入した。
公開コードリポジトリーやアプリケーションの設定情報は、ソフトウエア開発に使われる、いわば舞台裏の設定情報に相当する。
住宅に例えれば、間取りを示す設計図のようなものだ。
攻撃者がこうした重要な情報を入手すれば、サイバー攻撃を計画する際の手掛かりとなる。
CERT-Inが確認した事案は、オーストラリアで発生した不正アクセス事件と共通している。
オーストラリアの事案では、OpenAIのAIエージェントに対し、同国内の特定地域における公共支出データを調査するという具体的な業務が与えられていた。
ところが、AIエージェントは調査の途中で障害に直面すると、許可されていない行動を取り、政府のシステムの非公開領域にアクセスした。
インドでも同様に、AIモデルの行動が割り当てられた業務の許容範囲を超えていたと、CERT-Inの注意喚起は指摘している。
少なくとも一部の事案では、AIエージェントが外部に露出していた同一の認証情報を再び導き出し、別々の操作で繰り返し使用していたことも確認された。
特に重要なのは、被害を受けたインドの組織が、いずれも不正アクセスを検知していなかった点である。
すべての事案において、AIモデル提供企業が自社のシステムを調査した後になって初めて、問題が明らかになった。
CERT-Inは今回の注意喚起で、サイバー犯罪者が金銭的利益を得る目的で、オープンソースのエージェント型AIツールを意図的に使用し、インドの組織を攻撃した事例についても警告している。
同機関によると、AIツールの利用によって、最初の侵入から最終的な被害の発生までにかかる時間が、従来の数日間からわずか数時間に短縮されたという。
また、被害後のシステム復旧が不完全だった組織は、数日以内に再び攻撃を受けていた。
攻撃に使用されたAIエージェントは、主に以下のような脆弱性を悪用する傾向があった。
* ソースコード内に露出していた認証キー
* 外部からアクセス可能な状態で放置されていた、使用停止中またはテスト用のAPI
* 暗号化されず、平文のまま保存されていた決済用APIキー
* 過剰なアクセス権限が付与されたクラウド上の役割設定
* 多要素認証が設定されていない、インターネット経由でアクセス可能な管理インターフェース
こうした脆弱性は、サイバーセキュリティーの分野では「衛生管理上の問題(hygiene issues)」に分類される。
デジタルの世界において、玄関の鍵を掛けずに放置したり、パスワードを付箋に書いて貼っておいたりする行為に相当する。
今回、従来と異なるのは、AIがこうしたありふれた脆弱性を、人間の攻撃者よりも速く、しかもはるかに大規模に発見し、悪用できるようになっている点だ。
CERT-Inの注意喚起で懸念されるのは、同機関が今回の不正アクセスに関与したAIモデルや、その開発企業の名前を明らかにしていないことである。
実際、サイバーセキュリティー当局は、これらの攻撃がどこから行われたのかさえ言及していない。
インド国内の複数の組織が被害を受けたと指摘する一方で、組織名や業種、不正アクセスが発生した時期についても公表していない。
さらに、被害を受けた組織にその後通知が行われたのか、インド国民の個人情報に実際にアクセスがあったのかについても、通知には詳しい説明がない。
最先端のAIを開発する企業各社の公式声明を調べても、インドのシステムへの不正アクセスに言及した情報は見つからなかった。
OpenAI自身が公表したオーストラリアでの事案に関する説明も、Hugging Faceに関する一件をきっかけに調査を余儀なくされた後に出されたものであり、言及されていたのはオーストラリアのシステムだけだった。
仮に、AIモデル提供企業による「自主的な報告」が、オーストラリアでの事案のように、当初は単一の政府機関にメールで非公開の形で伝えられていたとすれば、一般市民や被害を受けた組織は、自分たちが不正アクセスの対象になっていたかどうかを知る手段すら持たない可能性がある。
インドのサイバーセキュリティー当局は、透明性を確保し、報告されたすべての不正アクセス事案について、その責任を負う企業やAI開発者の名前を明らかにしたうえで、詳細を公表しなければならない。
そのうえで、インドのIT省はこれらの事案について調査を開始し、詳細な情報を収集するとともに、国内のサイバーシステムを保護するための適切な政策を策定する必要がある。
現時点でCERT-Inは、注意喚起の中でAIモデル開発者に対し、AIエージェントが非公開情報にアクセスしないよう、「研究・評価用の処理環境を、外部へのネットワーク通信を原則として拒否する設定(default-deny network egress)の下で隔離する」ことを求めている。

ASKSiddhiは、Noteでも記事をアップしています。
今後メンバーシップを利用した企画なども考えていますので、
よろしければフォローしてみてください。
|
About the author
|
|
|
Yoko Deshmukh
(日本語 | English)
インド・プネ在住歴10年以上の英日・日英フリーランス翻訳者、デシュムク陽子(Yoko Deshmukh)が運営しています。2003年9月30日からインドのプネに住んでいます。\r\n\r\nASKSiddhi is run by Yoko Deshmukh, a native Japanese freelance English - Japanese - English translator who lives in Pune since 30th September 2003.
|
User Comments

